

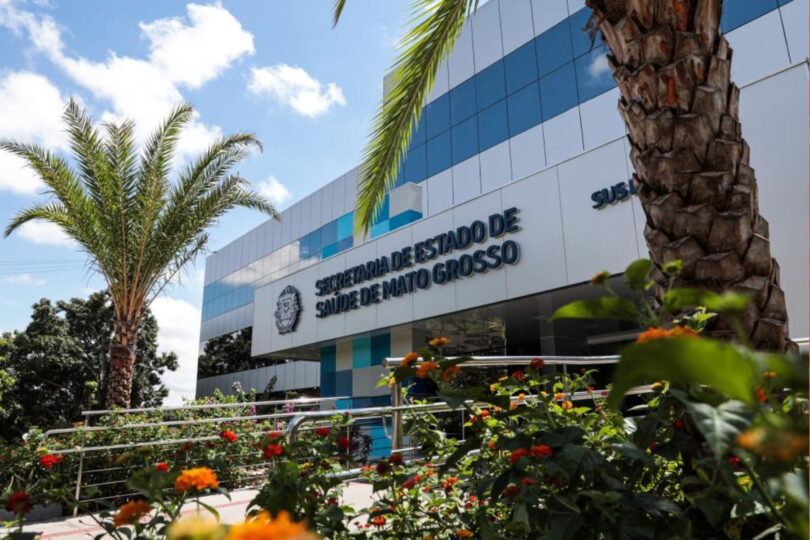
A Secretaria de Estado de Saúde de Mato Grosso (SES-MT) emitiu nota nesta segunda-feira (2) informando que os sistemas da pasta sofreram um ataque hacker detectado nesse domingo (1º). Em função do ataque hacker os sistemas das unidades ligadas à pasta estão temporariamente suspensos para verificação de segurança. Este é o segundo ataque hacker que a SES-MT sofre este ano.
De acordo com as informações emitidas pela SES-MT, as equipes técnicas atuam na apuração e na adoção das medidas necessárias para o restabelecimento seguro de todos os sistemas.
“Serviços essenciais, como regulação de urgência e emergência e atendimentos hospitalares, estão sendo prestados regularmente, mesmo com algumas limitações de acesso à rede. Os sistemas das unidades serão restabelecidos gradativamente”, diz trecho da nota emitida à sociedade.
Até o momento não há informações sobre possível vazamento de informações ou dados sensíveis. Também não foi divulgado quem seriam os responsáveis pelo ataque. As investigações seguem em andamento para apurar a origem do ataque, os sistemas atingidos e a possível exposição de dados.
Ataque hacker atingiu 1 terabyte (TB) de arquivos da SES em março
Em junho deste ano a SES-MT confirmou que foi alvo de um ataque cibernético que atingiu aproximadamente 1 terabyte (TB) de arquivos armazenados em sua infraestrutura tecnológica. O ataque foi identificado em março deste ano e é investigado pela Polícia Civil.
Segundo a secretaria, os arquivos afetados representam aproximadamente de 1 TB do volume total de informações mantidas pelo órgão, representando cerca de 6,5 milhões de páginas de documentos. A SES afirma, no entanto, que o ataque não comprometeu sua base principal de dados nem provocou interrupções nos serviços
De acordo com a pasta, após a identificação da invasão, foi registrado um boletim de ocorrência na Delegacia Especializada de Repressão a Crimes Informáticos e Cibernéticos (DRCI).
O caso também foi comunicado à Agência Nacional de Proteção de Dados (ANPD), conforme determina a Lei Geral de Proteção de Dados (LGPD) em situações que possam envolver dados pessoais.
A secretaria informou ainda que os arquivos impactados foram recuperados por meio de mecanismos de contingência mantidos pela infraestrutura tecnológica do Estado.
Em nota, a secretaria também negou informações sobre eventual pagamento de resgate aos responsáveis pelo ataque. Conforme o órgão, não houve qualquer transferência de recursos relacionada à suposta exigência financeira feita pelos invasores.
Fonte: primeirapagina